Der PC startet nicht mehr ganz normal, nach einer Reparatur oder einem Boot-Problem erscheint plötzlich ein blauer Bildschirm – und Windows verlangt einen 48-stelligen „Wiederherstellungsschlüssel“. Viele Nutzer sehen diese Meldung zum ersten Mal in ihrem Leben.

Das Verstörende daran: Oft ist BitLocker auf dem Rechner längst aktiv, ohne dass der Besitzer es je bewusst eingeschaltet hat.

Der Moment, in dem der eigene PC einen Schlüssel verlangt

So beginnt die Geschichte oft: Der Rechner hatte ein Problem, vielleicht nach einem fehlgeschlagenen Start, einer Reparatur oder einem Hardware-Eingriff. Windows fährt nicht normal hoch, sondern zeigt nur noch eine Aufforderung an, einen Wiederherstellungsschlüssel einzugeben. 48 Ziffern. Kein Hinweis, woher man ihn nehmen soll. Kein „Passwort vergessen?“-Link, der das Problem löst.

Wer diesen Moment erlebt, hält BitLocker leicht für einen plötzlichen Defekt oder für eine Schikane. Tatsächlich ist er weder das eine noch das andere. Er tut genau das, wofür er gedacht ist: Er schützt Daten so wirksam, dass ohne den richtigen Schlüssel niemand mehr an sie herankommt – auch nicht der Besitzer, wenn ihm dieser Schlüssel fehlt.

Was BitLocker in einfachen Worten ist

BitLocker ist die Festplattenverschlüsselung von Windows. Vereinfacht gesagt werden die Daten auf dem Laufwerk so gespeichert, dass sie ohne den passenden Schlüssel unlesbar sind. Solange Sie sich normal am richtigen Gerät anmelden, merken Sie davon im Alltag meistens nichts. Windows entsperrt die Daten im Hintergrund.

Der Nutzen ist handfest: Wird ein Laptop gestohlen oder die SSD ausgebaut und in einen anderen Rechner gesteckt, kann der Dieb mit den Daten nichts anfangen. Fotos, Dokumente, E-Mails, gespeicherte Browserdaten – alles bleibt unlesbar. Gerade für Notebooks, die unterwegs verloren gehen oder gestohlen werden können, ist das ein sehr wirksamer Schutz.

Dahinter steckt oft ein TPM – ein kleiner Sicherheitschip im Rechner, der den Schlüssel verwahrt – sowie weitere Sicherheitsfunktionen wie Secure Boot und die Windows-Wiederherstellungsumgebung. Sind diese Voraussetzungen vorhanden, kann Windows die Verschlüsselung sehr weitgehend automatisch nutzen.

Bis hierhin ist die Sache klar: Wenn Sie sensible Daten auf einem mobilen Windows-Rechner haben, sollten Sie eine solche Verschlüsselung grundsätzlich wollen.

Die Überraschung: Viele Windows-11-Nutzer haben BitLocker längst aktiv

Der verwirrende Teil beginnt bei den Namen. In Windows werden zwei Begriffe oft durcheinandergeworfen, obwohl sie im Alltag sehr unterschiedlich wirken.

„Geräteverschlüsselung“ ist die vereinfachte, automatische Variante. Sie gibt es auch in Windows 11 Home. „BitLocker-Laufwerkverschlüsselung“ ist die vollständige, konfigurierbare Variante und nur in Windows Pro, Enterprise und Education verfügbar. Unter der Oberfläche arbeiten beide mit derselben Technik.

Genau hier entsteht das große Missverständnis. Viele Nutzer hören „BitLocker“ und denken: Das habe ich nie eingeschaltet, also betrifft mich das nicht. In Wirklichkeit kann auf ihrem Rechner längst die Geräteverschlüsselung aktiv sein – technisch also genau das, was im Alltag zu derselben Art von Wiederherstellungsschlüssel führt.

Entscheidend ist die Einrichtung von Windows 11. Bei neu aufgesetzten PCs wird die Geräteverschlüsselung automatisch aktiv, sobald man das System mit einem Microsoft-Konto einrichtet – vorausgesetzt, die nötigen Sicherheitsvoraussetzungen sind vorhanden: ein nutzbares TPM, Secure Boot und eine korrekt eingerichtete Windows-Wiederherstellungsumgebung. Der Wiederherstellungsschlüssel wird dann an dieses Microsoft-Konto gebunden.

Wer stattdessen ein lokales Konto verwendet, bei dem wird diese automatische Verschlüsselung nicht einfach so aktiviert.

Das ist die eigentliche Überraschung: Millionen Menschen haben auf ihrem Windows-11-Rechner faktisch BitLocker aktiv, ohne je bewusst auf einen Schalter geklickt zu haben. Nicht weil Windows heimlich „etwas Böses“ tut, sondern weil Verschlüsselung auf neuen Geräten zunehmend zum Standard geworden ist. Ein bloßes Upgrade eines älteren Systems schaltet das nicht automatisch scharf, aber ein neu eingerichteter Windows-11-PC tut es oft.

Wenn Sie also einen modernen Rechner mit Microsoft-Konto eingerichtet haben, ist die richtige Frage nicht: „Sollte ich BitLocker irgendwann einschalten?“ Sondern eher: „Ist die Verschlüsselung bei mir vielleicht schon an – und weiß ich, wo mein Wiederherstellungsschlüssel liegt?“

Die Kehrseite: Verschlüsselung unterscheidet nicht zwischen Dieb und Besitzer

Hier liegt das Problem, das viele erst bemerken, wenn es zu spät ist. Dieselbe Verschlüsselung, die den Dieb aussperrt, sperrt bei einem Hardware-Wechsel oder Boot-Problem auch Sie selbst aus – wenn Sie Ihren Wiederherstellungsschlüssel nicht haben.

Das kann nach einem Mainboard-Tausch passieren, nach Eingriffen am TPM, nach bestimmten Änderungen in UEFI oder BIOS – also den Grundeinstellungen des Rechners, die vor Windows starten – oder nach einem schwereren Startproblem. Dann sagt Windows im Grunde: Ich bin mir nicht mehr sicher, dass dies noch dieselbe vertrauenswürdige Umgebung ist. Bitte beweisen Sie mit dem Wiederherstellungsschlüssel, dass Sie der berechtigte Besitzer sind.

Und an dieser Stelle ist Verschlüsselung gnadenlos neutral. Sie kennt keine Besitzurkunde, keine plausible Erklärung und keinen guten Willen. Entweder der Schlüssel ist da, oder die Daten bleiben verschlossen.

Wichtig ist deshalb: Microsoft kann einen verlorenen Wiederherstellungsschlüssel nicht wiederherstellen. Wenn er weg ist und das Gerät die Entsperrung verlangt, sind die eigenen Daten im schlimmsten Fall unwiederbringlich verloren. Das ist keine Bosheit des Systems, sondern die logische Konsequenz einer funktionierenden Verschlüsselung.
Was Sie jetzt konkret tun sollten

Die praktische Lösung lautet deshalb nicht: BitLocker panisch abschalten. Die richtige Lösung lautet: Wissen, dass er aktiv sein kann, und den Wiederherstellungsschlüssel sichern.

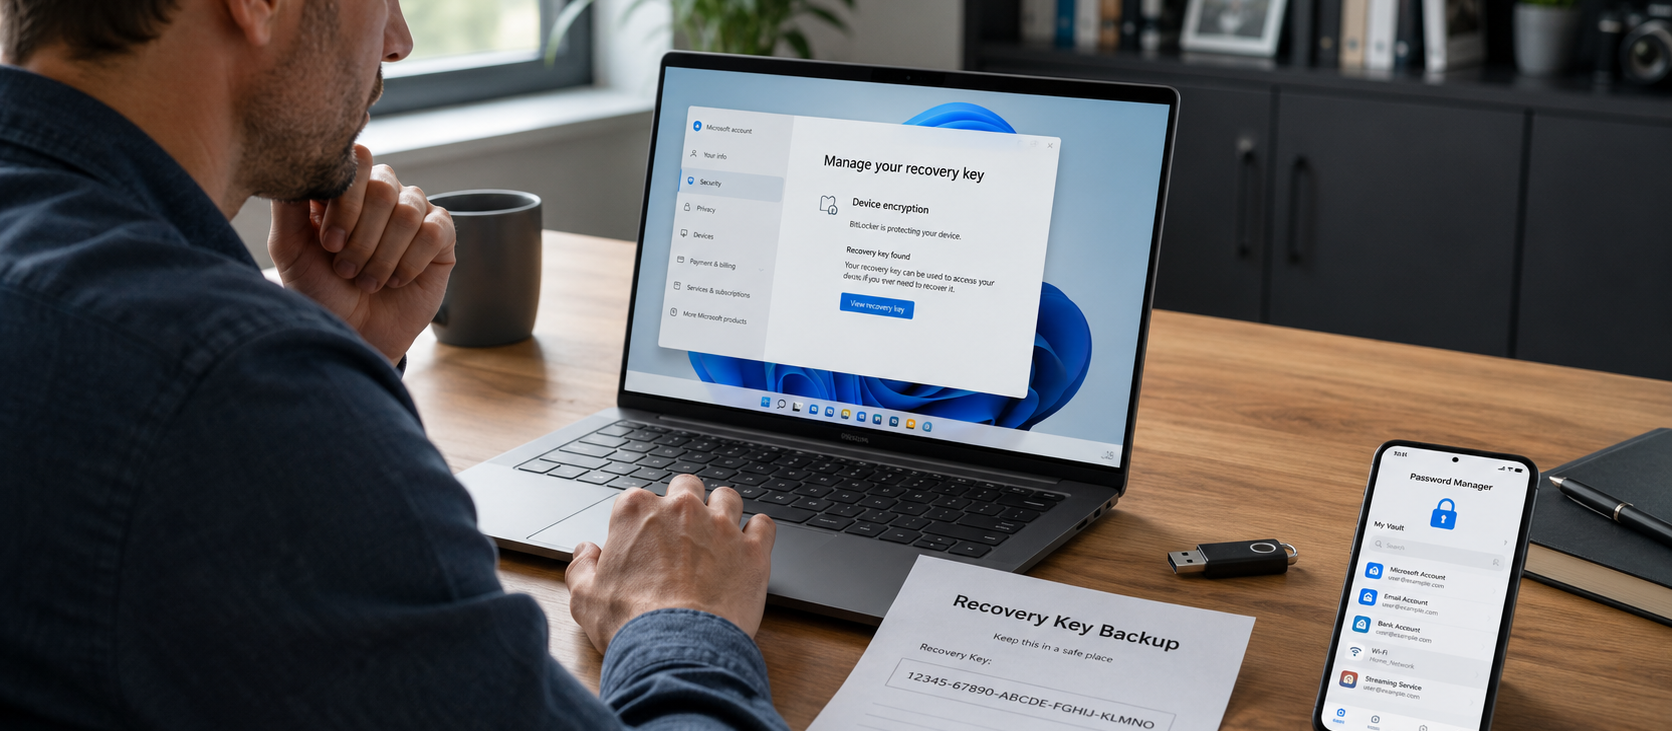
Wenn Ihr Windows-11-Rechner mit einem Microsoft-Konto eingerichtet wurde, liegt der Schlüssel in diesem Konto. Microsoft nennt dafür zwei Adressen, die zum selben Ziel führen: aka.ms/myrecoverykey beziehungsweise account.microsoft.com/devices/recoverykey.

Rufen Sie die Seite einmal in Ruhe auf und prüfen Sie, ob dort ein Wiederherstellungsschlüssel für Ihren Rechner hinterlegt ist. Tun Sie das am besten nicht erst dann, wenn der blaue Bildschirm schon vor Ihnen steht.

Dann sichern Sie diesen Schlüssel zusätzlich an einem Ort außerhalb des verschlüsselten Rechners, zum Beispiel:

Ausgedruckt und an einem sicheren Platz aufbewahrt

Auf einem USB-Stick, der nicht dauerhaft am Rechner steckt

Im Passwort-Manager, wenn Sie einen nutzen

Der wichtige Gedanke dahinter ist simpel: Wenn der Rechner nicht mehr startet, nützt Ihnen ein Dokument auf genau diesem Rechner nichts. Auch ein irgendwo lokal gespeicherter Screenshot hilft dann nicht mehr weiter.

Schauen Sie einfach mal nach, ob auf Ihrem System überhaupt Verschlüsselung aktiv ist. Auf Windows-11-Home-Geräten lohnt sich der Blick in die Einstellungen zur Geräteverschlüsselung, auf Pro-Geräten in die BitLocker-Verwaltung. Der entscheidende Schritt bleibt aber derselbe: den Schlüssel einmal finden und sicher ablegen.

Und was ist mit Mac und Linux?

Auf dem Mac heißt das Gegenstück FileVault, unter Linux ist LUKS verbreitet – dasselbe Prinzip, dieselbe Logik mit dem Wiederherstellungsschlüssel.

Fazit: Nicht abschrecken lassen – nur vorbereitet sein

BitLocker ist weder ein Held noch ein Schurke. Er ist eine Schutzfunktion, die auf neuen Windows-11-Rechnern oft längst aktiv ist, ohne dass man es bemerkt. Das ist die gute Nachricht und die unbequeme zugleich.

Gut ist daran: Ein gestohlener Laptop gibt seine Daten nicht einfach preis. Unbequem ist daran: Bei einem Hardware-Wechsel oder Startproblem hilft nur der Wiederherstellungsschlüssel.

Wenn Sie also einen modernen Windows-PC nutzen, sollten Sie nicht zuerst fragen, ob BitLocker sinnvoll ist. Sinnvoll ist es fast immer. Die wichtigere Frage ist, ob Sie Ihren Wiederherstellungsschlüssel kennen und außerhalb des Rechners gesichert haben.

Dafür müssen Sie keine komplizierte Technik beherrschen. Es genügt, einmal zu prüfen, ob die Verschlüsselung aktiv ist, und den Wiederherstellungsschlüssel an einem sicheren Ort außerhalb des Rechners zu sichern. Dann arbeitet die Verschlüsselung für Sie statt gegen Sie.

Haben Sie schon einmal plötzlich einen BitLocker-Wiederherstellungsschlüssel gebraucht – oder erst dabei gemerkt, dass die Verschlüsselung auf Ihrem Rechner überhaupt aktiv war? Schreiben Sie uns Ihre Erfahrungen gern in die Kommentare.

Kommentare

2
Marc
2 wochen vor
Mich nervt bei meinem PC-Dienstrechner, den ich zwar seltener benutze als meinen Dienstlaptop, dass mittlerweile bei jedem Start nach Eingabe der kurzen Bitlockernummer nun auch jedesmal der ellenlange Bitlocker-Wiederherstellungsschlüssel einzugeben ist. Die IT kennt auch nur ein paar Standardprozeduren, die aber nicht geholfen haben. "Muss wohl durch eines der letzten Updates passiert sein."
Like Gefällt mir like 5 Antworten
0
Steffen
2 wochen vor
Vermutlich löst sich das Problem, wenn man BitLocker einmal de-aktiviert, (sich) die Platte vollständig entschlüsseln lässt, und dann - sofern gewünscht - den BitLocker wieder aktiviert.

Ich hatte das Problem mal bei einem Windows 7 Domänen-Rechner, und das obige Verfahren war die Lösung.

Es gibt dann selbstredend einen neuen Key, der auch im AD gespeichert wird.
Like Gefällt mir like 5 Antworten
0
Marc
2 wochen vor
Wäre einen Versuch wert, danke. Es hiess auch, sich einmal als Admin einzuloggen und Neustart. Da ich einen Fido-Key für lokale Adminrechte habe hatte ich das ausprobiert, aber keine Änderung.
Like Gefällt mir Antworten
0
Thomas
2 wochen vor
Wie heißen die Adressen bei einem Mac-Rechner?
Like Gefällt mir like 1 Antworten
2
Andreas S.
2 wochen vor
Aktivierung am Mac:
Öffne die Systemeinstellungen über das Apple-Menü
Klicke links auf Datenschutz & Sicherheit und rechts auf FileVault.
Klicke auf Einschalten und gib dein Passwort ein.
--> Bestimme, wie der Wiederherstellungsschlüssel gehandhabt werden soll (z. B. über deinen iCloud-Account oder als separater Wiederherstellungsschlüssel).
Like Gefällt mir Antworten
0
Olaf
2 wochen vor
Wenn der Laptop nur zu Hause am Schreibtisch genutzt wird, ist es mir lieber, wenn der Benutzer vor der eigenen Vergesslichkeit geschützt wird.
Und habe deshalb die Verschlüsselung (ist bei vorinstallierten Versionen auch schon aktiv gewesen) wieder ausgeschaltet ... jeder muss hier die Risikoabwägung für sich treffen.
Like Gefällt mir like 9 Antworten
0
Jens
2 wochen vor
Bei Datensicherheit gibt es drei Kategorien:
– Allgemeine Daten
– Wichtige Daten
– Sensible Daten

Unter gewissen Umständen kann sich auch bei einem PC, der nur zu Hause genutzt wird, die Festplattenverschlüsselung lohnen.
Like Gefällt mir Antworten
3
tojoki
2 wochen vor
Ich habe einen nahezu neuen Laptop an Bitlocker verloren. Nach einem Windows- Update kam der berüchtigte blaue Bildschirm und nichts ging mehr. Auch kein Recovery und keine Neuinstallation. Auf dem Rechner läuft jetzt Linux.
Like Gefällt mir like 13 Antworten
1
Andreas S.
2 wochen vor
Gute Entscheidung ;-)
Like Gefällt mir like 7 Antworten
0
Thomas
2 wochen vor
Konntest du Linux problemlos installieren?
Like Gefällt mir Antworten
0
tojoki
2 wochen vor
Nein, die SSD war kompletter Klump. Wir haben eine neue SSD eingebaut.
Like Gefällt mir Antworten
0
Jens
2 wochen vor
Hoffentlich mit Verschlüsselung?
Like Gefällt mir Antworten
0
tojoki
2 wochen vor
Auf keinen Fall ;-)
Like Gefällt mir Antworten
0
Andreas S.
2 wochen vor
Unter Win10 habe ich mal die System-Partition bei eingeschaltetem Bitlocker verkleinert und hatte den Schlüssel nicht gesichert. Das war es dann nach einem Neustart mit meinen Daten und System ..
Unter Linux nutze ich Luks, dabei ist es wichtig den LUKS-Header extern zu sichern, sonst besteht bei einem Ausfall keine Chance jemals wieder auf die Partition zugreifen zu können.
Ich bin immer wieder überascht wie sorglos- oderoft auch aus reiner Bequemlichkeit- Anwender ihren PC/Laptop/Handy etc. nutzen. Nach dem Motto "Ich habe nichts zu verbergen".
Es ist löblich das unter Win11 anscheinend Bitlocker standardmässig aktiviert ist/wird.
Like Gefällt mir like sad 8 Antworten
1
Matze
2 wochen vor
Ist doch schön, wenn Menschen nichts zu verbergen haben. Dann können andere sofort und sorglos bei ihnen einziehen und ganz selbstverständlich u. a. ihre Bankkonten mitnutzen. Das löst die aktuelle Wohnungsnot und beseitigt Armut …

Jedesmal, wenn ich das anbringe, haben die Leute doch plötzlich ganz viel zu verbergen und fragen meistens nach Verbesserungsmöglichkeiten bezüglich ihrer (IT-) Sicherheit.

Fröhliche Grüße
Like Gefällt mir like 7 Antworten
1
Marc
2 wochen vor
@Andreas S.
"Es ist löblich das unter Win11 anscheinend Bitlocker standardmässig aktiviert ist/wird."

ich würde wohl lieber Veracrypt oder anderes nutzen. Siehe mein obiges Post. Wir haben Win11 Enterprise auf unseren Maschinen und zumindest mein PC spinnt jetzt rum.
Like Gefällt mir Antworten
0
Andreas S.
2 wochen vor
Marc:
Sehr ärgerlich solch ein Zustand, keine Frage. Eventuell neu aufsetzen (lassen)?
Veracrypt ist sicher eine gute, wenn nicht sogar eine bessere Alternative.
Like Gefällt mir like 2 Antworten
1
Claudia
2 wochen vor
Wenn ich mich auf einem anderen rechner mit dem Microsoft-Konto anmeldem kann, müsste ich den Schlüssel ja abrufen können. Im Moment ist bei mir kein Schlüssel hinterlegt, also gibt es nichts zu sichern trotz neuem Rechner mit Windows pro.
Like Gefällt mir Antworten
1
Matze
2 wochen vor
Sie können sich generell auf jedem Computer mit Internetzugang, auch einem kleinen, Smartphone genannt, in (!) Ihrem Microsoftkonto anmelden und nachgucken.

Bei einer Anmeldung mit (!) Ihrem Konto wird auf dem Computer Ihr Nutzerprofil gespeichert und bei Microsoft die zugehörigen Daten, damit Sie sich an diesem Computer immer wieder anmelden können.

Fröhliche Grüße
Like Gefällt mir like 1 Antworten
1
Jo Belt
2 wochen vor
Das ist der erste verständliche & hilfreiche Artikel zu diesem Thema! Habe den Schlüssel jetzt mittels des Links einfach sichern können! Solche Tips sind echt nützlich! Danke!
Like Gefällt mir like 10 Antworten
0
Neustart
2 wochen vor
Mir hat auch schon Mal ein simpler Neustart geholfen.
Like Gefällt mir like 1 Antworten
2
Andreas A.
2 wochen vor
Am schnellsten kann man via DOS Box prüfen, ob Bitlocker aktiviert ist und falls ja, wie die Sclüssel lauten:

> manage-bde -status

> manage-bde -protectors -get C:
Like Gefällt mir like 6 Antworten
1
Kurt
2 wochen vor
Super ...
C:\Users\mir>manage-bde -status
BitLocker-Laufwerkverschlüsselung: Konfigurationstool, Version 10.0.19041
Copyright (C) 2013 Microsoft Corporation. Alle Rechte vorbehalten.

FEHLER: Der Zugriff auf eine erforderliche Ressource wurde verweigert.

Stellen Sie sicher, dass Sie für den Computer über Administratorrechte verfügen.

C:\Users\mir>
Neustart ...
Like Gefällt mir Antworten
0
Andreas S.
2 wochen vor
Windows-Starttaste drücken, cmd eingeben - und bei Eingabeaufforderung "Als Administrator ausführen" auswählen, dann klappt es auch ..
Like Gefällt mir Antworten
0
Wolfman
2 wochen vor
Wenn bei beiden Befehlen das DOS-Fenster leer (scwarz) bleibt und sich sehr schnell wieder sch, bedeutet dies, dass der Bitlocker nicht aktiviert ist, richtig? (win10)
Like Gefällt mir Antworten
1
Andreas A.
2 wochen vor
Oder wer es bunt mag:

Windows Taste + R

> control /name Microsoft.BitLockerDriveEncryption
Like Gefällt mir like 2 Antworten
0
HJO
2 wochen vor
Ob verschlüsselt oder nicht, eine 1:1 Kopie auf einem anderen externen physischen Datenträger, der nach der Arbeit standardmäßig aktualisiert wird, sollte Pflicht sein (diverse Tools gibt es genug).
Auch sollten die Daten nicht nach Microsofts Vorgabe in C: liegen. Die Pfade lassen sich auch nachträglich auf andere Festplatten/SSDs im PC verschieben - mit automatischer Mitnahme aller Daten. Der Vorteil, dass ein zurückgespieltes Backup von C: den Datenstand nicht mehr berührt.
Like Gefällt mir like 5 Antworten
0
Matze
2 wochen vor
Das ist so alles richtig.

Microsofts Normalwindows sieht das für Normalnutzer*innen nicht vor, deren überwiegende Mehrheit nicht weiß und auch nicht wissen will, wie Normaldatenträger ohne Datenverlust partitioniert, Normalnutzer*innendaten unter Anpassung von Normalverzeichnispfaden verschoben und auch noch normaltägliche Spiegelungen auf außernormalcomputerische Speicher vorgenommen werden.

Die Pflege unbewusst ungepflegter Computer bringt einer gesamten Branche außerordentlich viel Geld, und deren gleichzeitige unauffällige Mitnutzung mindestens einer anderen Branche noch viel mehr.

Es gäbe Tausende arbeitslose Schurken u. a. bei Microsoft, wenn auf einmal alle Normalnutzer*innen nicht nur die Normalwerkzeuge verwendeten, sondern neben BitLocker auch noch ökonomischen Computerumgang lernten. Wo soll das denn hinführen?

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
1
Kurt
2 wochen vor
Hochinteressant .... ich habe auf meinem Rechner Win10 installiert, von BitLocker habe ich bis dato noch nie etwas gehört. Bitte keine Diskussionen über Update und Sicherheit usw. ich werde definitiv nie auf Win11 umsteigen.
Jetzt habe ich in der Registry nachgesehen, da gibt es sehr wohl einige Einträge betreffend Bitlocker.
Der PC hier wurde vermutlich 2017 aufgesetzt, müßte ich im Bios nachsehen ... Jetzt wollte ich auf meinem "Microsoft Konto" nachsehen, nur da komm ich nicht ran, weil ich dieses Konto praktisch niemals verwende und Microsoft jetzt Daten verlangt, die es nicht mehr gibt (gelöschte oder abgelaufenen Mail-Addis) oder welche, die ich nicht preisgeben möchte.
ICH HASSE DIESEN GANZEN SICHERHEITSSCH ...
Jetzt stellt sich mir die Frage, ist auch bei Win10 dieses WiederherstellungsPW auf dem MS Konto gespeichert oder gibt es das auch in der Registry ... wobei ich annehme, dass BitLocker bei mir sowieso nicht aktiviert ist, denn sonst wäre der PC bzw. die Festplatte schon längere Zeit am Müll ....
Kann man irgendwie verhindern, dass sich das Ding aktiviert?
Like Gefällt mir like 4 Antworten
0
Andreas S.
2 wochen vor
Bei Win10 muss Bitlocker von Hand aktiviert werden. Ist zumindest mein letzter Wissensstand.
Like Gefällt mir like 2 Antworten
1
Steffen
2 wochen vor
> Kann man irgendwie verhindern, dass sich das Ding aktiviert?

Den TPM Chip im BIOS de-aktivieren, Ruhe ist.
Like Gefällt mir like 2 Antworten
0
HJO
2 wochen vor
...mach ein Inplaceupdate auf Win11.
Lade dir die neuste Version von der MS Seite runter, als *iso und erstelle einen USB-Stick mit Rufus 4.15. In den Optionen dieses Tools kannst Du wichtige Einschränkungen machen, unter Anderen 'Bitlocker' . Führe nach dem Erstellen des Sticks unter Win10 die Setup.exe vom Stick aus und ....Persönliche Daten und Apps behalten...
Wie immer vorher ein Backup von Win10 machen, das ist Pflicht.
Like Gefällt mir like 3 Antworten
0
Arisa
1 woche vor
Wenn man schon Rufus runterläd, dann vorher auf distrosea sich ein passendes Linux aussuchen und gleich auf Linux umstellen.^^
Warum überhaupt auf w11 umstellen, wenn der Rechner auf w10 läuft?
Ich bin da entweder besonders altmodisch oder besonders spleenig: Alle wichtigen Daten, Bilder etc. Sind extern gesichert. Rechner läuft auf einem nicht genannten Linux zuverlässig. W10 existiert im Dualboot (nur 1-2 mal gebraucht) als cleane Version bis ich ein open OS gefunden habe, auf dem diverse alte Programme laufen, die nur für Windoof geschrieben sind.
Meine PWs sind zusätzlich auf Papier mit Bleistift gesichert.
Ergo: Windoof kann mich mal mit seinem Bitlooker ;-)
Like Gefällt mir Antworten
0
Fritz
2 wochen vor
Bei PC-WELT gab es hierzu auch einen (vollständigen) Artikel:
https://www.pcwelt.de/article/2513438/gerateverschluesselung-bitlocker-windows-11-24h2-home-so-gehts.html
Ich habe meine Bitlocker-Verschlüsselung ausgeschaltet.
Sie war an, obwohl ich Win 11 Pro habe, und nur ein lokales Konto eingerichtet habe.
Like Gefällt mir like 2 Antworten
2
niceday
2 wochen vor
Ich bin kein Fan von BitLocker

ein Paar Hintergrund informationen zur Technik bei Bitlocker könnt ihr unteranderem hier finden.

https://www.windows-faq.de/2026/05/08/bitlocker-wiederherstellungsschluessel/

https://learn.microsoft.com/de-de/troubleshoot/windows-client/windows-security/bitlocker-recovery-known-issues

Letztendlich kannst du bei dem einsatz von Bitlocker alles Richtig machen,
und doch daran scheitern dein System wieder herzustellen.
Es gibt so viele möglichkeiten warum es scheitern kann wesahlb ich persölich es nicht für ein System halte was für den Normalen User geeignent ist.
Like Gefällt mir like 6 Antworten
0
Kiesi
2 wochen vor
Nutze Linux LMDE7 und mache 2-Wege-Synchronisierung auf einen NAS.
Wie stelle ich fest, ob Luks aktiv ist? Was ist mit den Daten auf dem NAS, sind die auch verschlüsselt, wenn Luks auf dem LMDE-Laptop aktiv ist?
Like Gefällt mir like 1 Antworten
1
Franken14679
2 wochen vor
Mit eine Kommandozeile → „man cryptsetup-isLuks” –
* „root” Kommandozeile – wegen nur „war” oder „nicht war” als Ausgabe →

# if cryptsetup isLuks /dev/sda; then echo 'LUKS ist activ'; else echo 'LUKS ist nicht aktiv'; fi
LUKS ist nicht aktiv
#

Weiter Information ist hier →
Like Gefällt mir like 1 Antworten
0
Jens
2 wochen vor
LUKS verschlüsselt die Festplatte, nicht die Daten. Schickt man die Daten an ein Netzlaufwerk (NAS), sind die Daten auch dort unverschlüsselt. Man muss also auch auf dem NAS eine Verschlüsselung einrichten, will man seine Daten schützen.
Like Gefällt mir Antworten
0
draftec
2 wochen vor
Würde ich sofort deaktivieren. Es gibt wesentlich bessere und nicht so krude Tools für die Verschlüsselung.
Like Gefällt mir like 1 Antworten
0
Peter Andrewitz
2 wochen vor
Der Artikel hat mich daran erinnert, dass ich meine Liste mal aktualisieren muss. Da ich doch öfters mal meine PC komplett sauber neu aufsetze (vorher: "alles vergessen bei den Einstellungen etc"), ändert sich dann doch "der PC an sich" gegenüber Microsoft. Mein ersten Mal hatte es mich unerwartet getroffen, also ich nur den PC mit dem Defender offline prüfen wollte. Bei dieser Aktion verlangte er den Wiederherstellungsschlüssel
Like Gefällt mir Antworten
0
Opelipopeli
2 wochen vor
Freut mich, dass auch Linux einen Eintrag bekommen hat. Ich werde mich zu LUKS erkundigen.
Like Gefällt mir like 3 Antworten
0
Andreas Haese
2 wochen vor
Wie deaktiviere ich Bitlocker?
Like Gefällt mir Antworten
0
bick-qlb
2 wochen vor
Der Arbeitgeber hat meiner Frau einen Dienstrechner zur Verfügung gestellt. Nach zwei Jahren in Gebrauch kam bei einem Neustart plötzlich die Aufforderung, den 48-stelligen Schlüssel einzugeben. Zum Glück habe ich ihn (mit meinem Rechner) in ihrem Microsoft-Konto gefunden. Dann wollte Windows jedesmal nur mit Schlüssel starten. Zum Verzweifeln. Dann half der Tipp: "Windows mit Administratorrechten starten. Systemsteuerung > BitLocker-Einstellungen. Für das Laufwerk die Option "Schutz anhalten" auswählen, einige Sekunden warten, dann "Schutz fortsetzen" klicken. Dadurch wird der Schlüssel im TPM neu konfiguriert, sodass das Laufwerk beim Systemstart automatisch entsperrt wird."
Seitdem ist Ruhe. Diese Hinweise hätte ich gerne bei Übergabe des Rechners erhalten.
Like Gefällt mir like 5 Antworten
1
Jörg B.
2 wochen vor
Bemerkenswert. Wir (als IT eines Arbeitsgebers) geben Anwendern niemals die Möglichkeit einen Bitlocker selbst zu verwalten, geschweige denn sich als Administrator anzumelden. Empfinden wir im höchsten Maße krtiisch, wenn jeder jede x-beliebige Konfiguration ändern und Software installieren könnten.
Und was Bitlocker betrifft: die Schlüssel für die Geräte verwalten wir, die bekommen die Anwender niemals in die Hand. Das sichert uns davor, dass wenn einem Angestellten der Laptop gestohlen wird - wie schon passiert - Probleme wegen DSGVO entstehen, da der Dieb lediglich ein Gerät und keine Daten hat.
Hätten Anwender den Bitlocker-Schlüssel zum Entschlüsseln - er befände sich wahrscheinlich auf der Unterseite des Gerätes geklebt, damit er "bei Bedarf immer zur Hand ist".
Like Gefällt mir like 7 Antworten
0
Matze
2 wochen vor
Dem schließe ich mich an.

„Dienstrechner“ scheint sich auf Öffentlichen Dienst zu beziehen, und da ist Deutschland IT-technisch noch in der Krabbelgruppe.
Gerade durfte ich erleben, wie zwei unterschiedliche Abteilung derselben Behörde für dasselbe Formular unterschiedliche Software nutzten, wo die Daten aus meinem mitzubringenden Papierausdruck (!) jeweils von Hand eingepflegt wurden, obwohl De-Mail (!) dort vorhanden. Es werde nicht genutzt, weil es ja mit Outlook nicht funktioniere.
Ich stelle mir spannend vor, wenn da irgendwo mal ein BitLocker das Wiederherstellungspasswort verlangt.

OT:
Mit großen Bedenken schaue ich auf die Digitalisierung(smöglichkeiten) Deutschlands für Ausweise und deren Handhabung EU-weit bis 2030, obwohl ich es generell begrüße, das alles auf dem Mobiltelefon zu haben, statt einzeln in Plastikkartenform.

Dazu ist aber generell ein verantwortungsvoller Umgang mit Passwörtern nötig, und die Eigenschaft, nicht alles mitmachen wollen zu müssen, nur weil vermeintlich alle anderen da auch mitmachen.

Der hierzulande sehr blauäugige Umgang mit sensiblen Daten anderer müsste eine ehrliche kommunikative Aufklärungskampagne nach sich ziehen quer durch alle Medien und omnipräsent, die frühestens 2030 endet, wenn auch der*die letzte begriffen hat, wofür das gut ist.

BTT:
Fröhliche Grüße
Like Gefällt mir like 4 Antworten
0
Peter Andrewitz
2 wochen vor
ein Hinweis zu De-Mail:

Web.de hat den de-Mail schon länger abgeschafft, und t-online bietet eine Einrichtung auch nicht mehr an.....
Die Ersteinrichtung der de-Mail war in Sachen Verifikation auch zeitraubend und nicht ohne Probleme.
Bei meinen eigenen bewussten Tests - (abgesprochen mit der IT) - mit der Behörde, wo ich früher mal gearbeitet gearbeitet hatte, ergab sich, dass die Mail zwar in der IT eingang, aber nicht weitergeleitet werden konnte (nicht jeder einzelne Mitarbeiter hatte neben seiner Standard-Email-Adresse auch eine zusätzliche de-Mail-Adresse

Heißt insgesamt: Hier liegt ein grundsätzlicher "Denkfehler" über die tatsäche Nutzbarkeit de de-Mail vor"
Like Gefällt mir like 1 Antworten
0
Jens
2 wochen vor
Hat mich auch verwundert, dass der Mitarbeiter frei schalten und walten kann. Bei uns werden sogar die zwei installierten Browser vom Systemverwalter verwaltet. Wir können nichts ändern und bestimmte Seiten sind gesperrt. Das ist auch richtig so.
Like Gefällt mir Antworten
0
Achim Böttcher
2 wochen vor
Ihr Artikel oder Microsoft sorgen für Verwirrung. Ich habe mich über den Link eingeloggt und bekomme für meine Notebooks und meinen "Master" nur 1 Eintrag angezeigt, der einen mir nicht bekannten PC aufführt und der von 2016 stammt. Ich nehme an dass der Rechner meinem ehem. Arbeitgeber gehört hat. Allerdings deckt sich das nicht mit meinem Account?

IT 2026!!!!!
Like Gefällt mir Antworten
0
Matze
2 wochen vor
„[…] Allerdings deckt sich das nicht mit meinem Account?“

Wie konnten Sie sich bei einem Konto anmelden, das nicht Ihres ist?

Wenn Sie in dem Ihnen zugehörigen Microsoftkonto keine aktuellen Daten finden, bedeutet das, sie haben sich damals mit diesen Daten angemeldet und seither nicht wieder.
Demnach nutzen Sie auf Ihrem aktuellen Windowscomputer entweder nicht dieses Konto oder Sie sind nicht darüber angemeldet, sondern lokal.

Für den Fall, dass es ein Gerät Ihres Arbeitgebers ist, fragen Sie dort nach. Ist es ein privates Gerät, schauen Sie in die BitLocker-Einstellungen Ihres Computers.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
0
einposter
2 wochen vor
Dieser Mist-Dreck >:(

Der hat uns einen zwei Wochen alten Rechner gekillt, weil im Hintergrund der Mist eingeschaltet war (und wir davon nichts wußten). Und nach irgendeinem verbockten M$ Update kam dann beim Hochfahren der BSOD - und einen Schlüssel hatten wir natürlich nicht. Gottlob war der Händler kulant und hat uns einen neuen Rechner zur Verfügung gestellt. So ein Sch%&$§$&/(§ braucht kein Mensch!

My 2 cents.
Like Gefällt mir like 3 Antworten
0
Matze
2 wochen vor
Sie haben recht, dass Microsoft das generell kommunizieren müsste, bzw. der Computerhandel gegenüber (Neu-) Kund*innen.

Allerdings habe ich noch kaum Windowsnutzer*innen erlebt, die die Inhalte der erscheinenden Warnungen oder Informationen tatsächlich lesen. Für gewöhnlich werden die Fenster nach lesen nur der Überschrift gleich mit OK bestätigt oder direkt weggeixt.
Vieles bleibt also im Verborgenen trotz Microsofts Bemühungen um penetrante Kommunikation.

Wie Sie das handhaben, vermag ich nicht zu beurteilen. Zu meiner aktiven IT-Zeit war der sinngemäß erste Rat an Kund*innen: „rtfm“ (read the f*cking manual) oder frag nach!

Warum BitLocker nicht ist, was sie ihm zuschreiben, steht im Artikel.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
1
Andreas
2 wochen vor
An der Stelle "Im Passwort-Manager, wenn Sie einen nutzen" sollte man dazu schreiben, dass es ein Passwort-Manager auf einem anderen Gerät sein sollte. Nur dann kann man ja darauf zugreifen, wenn das Windows 11 den Schlüssel verlangt!
Like Gefällt mir like 3 Antworten
0
Jens
2 wochen vor
Versteht sich doch aber von selbst, oder? Eine ebenso sichere Alternative ist ein verschlüsselter Ordner in der Cloud. Man kann dann genauso mit jedem internetfähigen Gerät auf die benötigten Daten zugreifen.
Like Gefällt mir Antworten
1
MM
2 wochen vor
Nur eine Anregung bzw. ein Hinweis auf die Artikelgestaltung:

Wir leben hier im deutschen Sprachraum, also sollten auch die Bilder bzw. Screenshots mit deutschen Inhalten versehen sein. Mir ist klar, dass viele Bilddaten aus englischsprachigen Beständen entnommen werden, doch für die wenigen Bilder/Grafiken sollte der Aufwand nicht allzu groß sein. Screenshots aus einem Betriebssystem mit deutscher Oberfläche sind mittlerweile wirklich komfortabel zu erstellen, also daran kann es nicht (mehr) liegen.

Jene Menschen, die der englischen Sprache kaum oder gar nicht mächtig sind, werden es Ihnen danken, wenn sie in bestimmten Situationen sind oder Beispiele nachvollziehen möchten.

Noch eine Anmerkung zu Bitlocker selbst (weil er hier als "Dreck" bezeichnet wurde): Meines Wissens wurde die Verschlüsselung bis dato noch niemals ausgehebelt, also ist es eine sehr sichere Sache. Dass einige Anwender nachträglich auf Microsoft schimpfen, kann ich nicht ganz nachvollziehen.

Wenn ich einen neuen Rechner beim Händler kaufe, dann sind die ersten Informationen nach dem technischen Innenleben auch jene über Zugangsdaten jedweder Art. Dazu zählt auch der Bitlocker-Schlüssel.

Da es schon erwähnt wurde – als Alternative ist auch VeraCrypt bestens geeignet. Dateiverschlüsselung, Partitionen und auch das gesamte System lassen sich absichern. Ist Open Source und den Schlüssel bestimmt der Anwender. Es gibt Versionen für Windows, Linux und auf dem Mac. Der Datenaustausch zwischen den Systemen ist problemlos möglich.

System und Daten sollte man grundsätzlich nicht auf der gleichen Partition speichern. Falls eine Neuinstallation (kein Inplace Upgrade) erforderlich wird, ist alles futsch. Backups anzulegen, darauf kommt man erst immer dann, wenn das Unglück schon eingetreten ist.

Auch wenn es viele negative Aussagen zu Bitlocker gibt. Als Verschlüsselungsmaßnahme spielt er noch immer in der ersten Liga.
Like Gefällt mir like 2 Antworten
0
Matze
2 wochen vor
Wie schon an anderer Stelle sinngemäß geschrieben, besteht bei (zu) vielen Nutzer*innen zu wenig Interesse an Datensicherheit.
Das liegt am stiefmütterlichen Umgang der Verantwortlichen damit. Microsofts nerven mit Informationsüberfluss in für gewöhnlich schwer verständlicher Fachsprache - Apple macht das werbewirksam deutlich besser - und die Politik mit Regulierungsüberfluss und für gewöhnlich schwer verständlichen Ansichten.

Es wäre nötig, in einfach verständlichem Deutsch regelmäßig omnipräsent zu informieren, warum Datensicherheit in diesem Maße nötig ist, wie sie wo funktioniert, und was jeder selbst beitragen kann und sollte.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
0
Wolfgang
2 wochen vor
Danke für die gut erklärte Information.
Habe den Wiederherstellungsschlüssel jetzt gesichert. Mir war nicht klar, dass mein Rechner verschlüsselt ist.
Like Gefällt mir like 2 Antworten
0
Jens
2 wochen vor
Wenn man im Explorer auf die Laufwerke schaut, sieht man bei der Systemfestplatte ein geöffnetes Schlosssymbol.
Like Gefällt mir Antworten
0
Steve
2 wochen vor
Eine der besten Entscheidungen meines IT Lebens war, Windows auf jeden privaten Rechner zu löschen und mit Manjaro Linux zu ersetzen. Es erfordert etwas umgewöhnung weil viele Apps nicht auf Linux gibt aber ein Leben ohne Windows ist möglich. 😆
Leider geht das am meine Arbeitsrechner nicht und somit bin ich seit Jahren Zeuge dieses immer schlimmer werdenden Grauen namens Windows 11.
Like Gefällt mir like 3 Antworten
0
Matze
2 wochen vor
Mir geht es ähnlich.

Ich hab verschiedene Linuxe in Gebrauch, einige Applebetriebssysteme und dort einen virtuellen Windowscomputer, um in der Familie Support leisten können zu müssen bei dem einen DAU, den ich noch nicht zu Linux bekehren konnte.

Das Arbeitswindows finde ich nervig, die fernwartende IT eingeschlossen, für die u. a. Werbeblocker nicht zu existieren scheinen. Wir nutzen keine Software, die nicht auch auf anderen OSs liefe. Unser WaWi wird von einem linuxbasierten System virtuell eingebunden.

Wir sollen den Microsoftlizenzzeitraum nutzen müssen, sonst wird’s angeblich zu teuer. Wobei sich der jeweils verlängert, wenn er nicht gekündigt wird.

Aber auf jedem Laptop läuft BitLocker, auf den Desktopkästchen nicht. Alles wirklich langebige DELL-Hardware ohne mechanisches Innenleben, nicht totzukriegen (-;
Neulich wurde ein Wiederherstellungscode angefragt und dann telefonisch durchgegeben. Per E-Mail sei das zu unsicher. Das war fast eine Stunde lang sehr unterhaltsam. Und zumindest weiß jetzt ungefähr die Hälfte der Belegschaft, die „Büroheinis“, was BitLocker ist.

Fröhliche Grüße
Like Gefällt mir like 1 Antworten
0
Jens
2 wochen vor
Ob man nun Linux benutzt (ganz gleich, welche Distribution), ist ja jedem selbst überlassen. Bei, vom Arbeitgeber zur Verfügung gestellter Ausrüstung gilt: Man kann nur nutzen, was zur Verfügung steht. Gibt's nur den Edge, kann man eben nur diesen nutzen. Wir haben bei uns Glück und können auch Firefox verwenden.
Like Gefällt mir Antworten
0
Uwe
2 wochen vor
Ich kann mit aldem nichts anfangen. ALLE MEINE DATEN liegen auf einem NAS. Wie ich auf die Daten zugreife ist "fast" egal. Ob mit Linux, IOS, Windof oder ...
Wenn ein Rechner, wie meine geliebte Workstation wegen einem Netzteil-Ausfall Ausfällt, nehme ich einfach einen Anderen. Habe z.B. schnell einen DELL 7080 gekauft. OS war schon drauf, drei Stunden nach Anlieferung konnte ich, mit dem, auf meine Daten wieder zugreifen.
Ach ja alle, OK bis auf das MasterPW, Passworte sind in einer KeePass-Datei.
Die Dateien die KEIN Anderer lesen können soll, sind 7Zip-Dateien. Fertig!
Like Gefällt mir Antworten
0
Matze
2 wochen vor
Gibt’s einen Notfallzugang für eine Vertrauensperson, wenn Sie mal indisponiert sind?

Einer Nachbarin ist passiert, dass sie an wichtige Dokumente nicht herankam, als ihr technisch versierter Partner vorübergehend infolge eines Unfalls ausfiel.

So wichtig Datensicherheit auch ist, sollte es es stets ein Partner*innenschlupfloch geben.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
0
Uwe
2 wochen vor
Ja natürlich gibt es Notfallzugange. Meine hat auch KeePass. Und wenn wir Beide nicht mehr können liegt ein Password bei unserer Notarin.
Like Gefällt mir Antworten
0
Harald
2 wochen vor
Wo erkennt man denn bei Windoofs 10, ob BitLocker aktiv ist und wo der Schlüssel dann zu finden ist?

Sollte im übrigen das System beim Aktivieren der Verschlüsselung nicht von sich aus den Hinweis geben, den Schlüssel sicher aufzubewahren?
Like Gefällt mir like 1 Antworten
0
Matze
2 wochen vor
Der Wiederherstellungsschlüssel wird bei BitLockers Aktivierung im zugehörigen Microsoftkonto gespeichert und ist in Microsofts Sinne dort sicher aufbewahrt.

Da vermutlich alle Microsoftmitarbeiter*innen ihre Microsoftkonten aktiv nutzen, stellen die Autor*innen der Microsofthilfe nicht infrage, dass Microsoftnutzer*innen anderswo das anders handhaben könnten.
Das nennt sich Betriebsblindheit, ist aber speziell bei Microsoft bereits seit den Neunzigerjahren chronisch und nicht heilbar.

Dazu eine Anekdote:
Als Daten-CD-Laufwerke aufkamen, musste für einen Zugriff darauf per mitgelieferter Diskette ein Treiber ins System eingebunden werden.
Bei der nächsten Version lag keine Diskette mehr bei und der von mir angerufene Supportmitarbeiter begriff sehr lange nicht, warum es nicht produktiv ist, den Treiber stattdessen kostensparend auf der CD unterzubringen. Auf den Testcomputern habe alles immer problemlos funktioniert.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
1
Uwe
2 wochen vor
Noch ein WICHTIGER Hinweis!
Mit Softmaker Office kann man auch auf ANDEREN Systemen, als Windof, die meisten Dateien lesen. Ein bisschen aufpassen, dass man nicht zuviel VB & Co. einbaut.
Ich bin jetzt seit zwei Jahren, oh es fehlen noch 12 Tage, von der Uni weg und braucht seit dem nicht ein einziges Mal MS-Office.
DANKE SoftMaker!
Like Gefällt mir like 2 Antworten
0
Markus
2 wochen vor
Ich habe die Verutung, dass Microsoft so scharf auf dieses dämliche Online Benutzerkonto ist, dass im Einrichtungsprozess von Windows der Benutzer nicht auf Bitlocker und die SInnhaftigkeit den Schlüssel zu speichern hingewiesen wird. Viele wollen lieber ein lokales Konto, und MS hat auch angekündigt das wieder einfacher zu ermöglichen.
Like Gefällt mir Antworten
0
Matze
2 wochen vor
Noch einfacher?
Wer keine Anmeldedaten für ein Microsoftkonto eingibt und einfach per Enter oder Linksmaus „weiter“ macht, richtet den Computer einfach lokal ein. Es wird erst im Anschluss nach und nach schwieriger, weil Microsoft darüber zunehmend penetrant meckert und motzt.
Der BitLocker lässt sich auch ohne Microsoftkonto einrichten. Das Wiederherstellungspasswort muss dann aber woanders aufbewahrt werden.

Ich gestehe, dass meine letzte Windowsinstallation schon gut ein Jahrzehnt zurückliegt und Microsoft das Anmeldegedöns inzwischen geändert haben könnte.
Wenn mein eigenes Windows nicht mehr gescheit funktioniert, starte ich einfach die virtuelle Oberfläche neu.

Fröhliche Grüße
Like Gefällt mir like 1 Antworten
0
Oliver
2 wochen vor
Sehr hilfreich. Mir war auch nicht bewusst, dass Bitlocker automatisch aktiviert wird wenn die Einrichtung mit einem Microsoft-Account erfolgt.
Like Gefällt mir Antworten
0
Matze
2 wochen vor
Der Wiederherstellungsschlüssel wird dann eben dort gespeichert und kann jederzeit per Internet von überallher abgeholt werden im Bedarfsfall.
Blöd ist halt, dass Microsoft darüber nicht direkt informiert, sondern nur auf Nachfrage und wenn der Bedarfsfall gerade eingetreten ist.

Fröhliche Grüße
Like Gefällt mir like 1 Antworten
0
_Wolfgang
2 wochen vor
Hatte schon zweimal dieses Vergnügen. Beim ersten Mal lange verzweifelt gesucht, halbwegs repariert und doch neu aufgesetzt. Beim zweiten Mal sofort neu aufgesetzt und die Spiegelungen zurück kopiert. Der Rest der Software verträgt es sowieso, gelegentlich neu installiert zu werden.
Like Gefällt mir like 1 Antworten
0
Matze
2 wochen vor
Faszinierend, nicht wahr, dass Microsoft das in all den Jahren nicht besser hinbekommen hat? Bei allen anderen klappt das.

Ich habe seit über fünfzehn Jahren kein Linux- oder Applesystem neu aufsetzen müssen trotz intensiver Nutzung.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
0
Jens
2 wochen vor
Das liegt daran, dass Linux und macOS unixähnliche Betriebssysteme sind. Und Unix ein Serverbetriebssystem ist. Die Basis von Linux ist der Linux-Kernel, die Basis von macOS ist BSD. Ich glaube, Free-BSD.
Like Gefällt mir Antworten
0
Goggo
2 wochen vor
Habe in meinem Microsoft-Konto drei Geräte mit Bitlocker-Schlüssel. Das Dumme ist: die Gerätenamen im MS-Konto stimmen nicht mit meinen aktuellen PC-Namen überein, da ich diese selbst geändert hatte, was bei MS wohl "nicht ankam". Jetzt rätsele ich, auf welchen meiner PCs sich die kryptischen Bezeichnungen "DESKTOP-XXXXX" und "DESKTOP-YYYYY" wohl beziehen. Zudem: Ich habe (im MS-Konto) zu den jeweiligen "DESKTOP-XXXXX" und "DESKTOP-YYYYY" sogar je ZWEI verschiedene Schlüssel-IDs und Bitlocker-Schlüssel. MS macht es einem Normalbenutzer wirklich nicht leicht!
Like Gefällt mir Antworten
0
Matze
2 wochen vor
Keine Sorge, MS macht es niemandem leicht, auch den Fortgeschrittenen und Experten nicht.

Fröhliche Grüße
Like Gefällt mir like 2 Antworten
0
Joachim Wiedemann-He
2 wochen vor
Ich habe meine beiden Notebooks vor geraumer Zeit so eingerichtet, dass ich Windows, Linux (installiert) oder eine ISO booten kann. Unter Linux kann ich die Windows-Systempartition in der Regel lesen; kann ich somit davon ausgehen, dass Bitlocker nicht aktiv dürfte? Gibt es eine Möglichkeit, eine Festplattenverschlüsselung ähnlich Bitlocker einzurichten, die unter Winsows und Linux und auch wechselseitig funktionieren würde?
Like Gefällt mir Antworten
0
Edmund
2 wochen vor
Das Thema „Microsoft Bitlocker” ist verständlich geschrieben und umfassend genug, sodass auch Nicht-IT-Spezialisten damit zurechtkommen und die für sie notwendigen Maßnahmen ergreifen können, um „böse Überraschungen” zu vermeiden. Danke dafür!
Like Gefällt mir like 1 Antworten
0
Langstrumpf
2 wochen vor
Dem Kommentar von "Matze" weiter oben muss ich zustimmen.
Beim Neuinstallieren oder erstmaligem installieren wird bei neueren Geräten das Laufwerk ohne Rückfrage verschlüsselt, sofern im UEFI ein entsprechendes Bit gesetzt ist. Bei neueren Geräten ist das fast immer der Fall.
Die Aussage im Beitrag, bei Installation mit einem lokalen Konto würde die Verschlüsselung nicht aktiviert, ist leider falsch. Ich mache das beruflich täglich, auch bei der Einrichtung mit einem einem lokalen Konto ist das Laufwerk verschlüsselt. Wer's nicht glaubt, möge es ausprobieren. Man tut also gut daran, in diesem Fall die Verschlüsselung sofort wieder auszuschalten, sowie das erste Mal der Desktop erscheint (und dem Anwender oder Kunden dies auch klar mitzuteilen). Denn ohne MS-Konto gibt es keinen Wiederherstellungsschlüssel, den man im Notfall eingeben könnte! Das ist die Falle dabei!
Like Gefällt mir like 1 Antworten
1
Sven
2 wochen vor
Mein Tower PC mit Win11 Pro hat nach installation den BitLocker nicht automatisch aktiviert. Meine Daten sind nicht so sensibel daß ich das brauche. Falls es Probleme gibt kann ich meine Disks extern weitherhin auslesen. Alle wichtigen Daten habe ich ohnehin nicht auf der C: Disk sondern auf zwei HDDs.
Like Gefällt mir Antworten
0
Erik
2 wochen vor
Im Fall eines Diebstahls ist der Schutz durch Bitlocker doch nur so gut wie das Passwort des Windows-Kontos.
Wenn das Passwort 123 lautet und ein Dieb beim Durchgehen der üblichen 0815-Passwörter bei 123 ankommt, dann liegen die Daten trotz Bitlocker offen.
Da der Dieb physischen Zugriff auf den Laptop hat, könnte bei komplexeren Passwort vielleicht das vielleicht auch per Brut-Force geknackt werden (weiß aber nicht, ob das geht). Bitlocker schützt, dass die Daten auf der Festplatte mit einem anderen Rechner ausgelesen werden können.
Ich habe meine vertraulichen Daten in einem Veracrypt-Container abgelegt. Da kann mir kein Bitlocker dazwischenfunken.
Und außerdem hat ja jeder eine aktuelle Datensicherung, so dass er bei einem Bitlocker-Problem die Daten leicht wieder herstellen kann :-)
Like Gefällt mir Antworten
0
HelmutB
2 wochen vor
Danke für den Artikel und die Aufklärung. Dass es bei BitLocker Unterschiede gibt, wusste ich bis jetzt nicht.

Prinzipiell finde ich BitLocker gut. Weniger gut finde ich, dass Microsoft die Verschlüsselung automatisch vornimmt, den Benutzer aber in Unkenntnis lässt und ihn auch nicht explizit darauf hinweist, den Schlüssel zu sichern.
Sonst ist Microsoft ja auch relativ auskunftsfreudig, wenn es beispielsweise um neue Funktionen geht, wie Copilot oder das neue Outlook.
Like Gefällt mir Antworten
0
Veit
1 woche vor
Ich habe einen stationären PC mit Windows 11 Home und ein ThinkPad mit Windows 11 Pro. In meinem MS-Konto gibt es nur einen Wiederherstellungsschlüssel für Letzteres, weil die Verschlüsselung auf dem PC nicht aktiviert ist, und dabei werde ich es wohl auch belassen. Für wichtige und vertrauliche Daten habe ich eine mit VeraCrypt verschlüsselte externe Festplatte. Trotzdem war der Artikel für mich hilfreich, da ich mir der Verschlüsselung auf dem Notebook gar nicht bewusst war.
Like Gefällt mir Antworten
0
Coquin
1 woche vor
@Matze
Ich finde deine Kommentare nicht nur treffend und wertvoll, sondern auch noch ironisch-witzig. Ich habe mehrmals geschmunzelt und manchmal sogar gelacht! Danke und weiter so;-))
Like Gefällt mir Antworten

Kommentar schreiben

Senden